회사에는 ‘보조 시스템’이어도 고객에게는 ‘내 정보’입니다.
· 이치화 · 2분 읽기
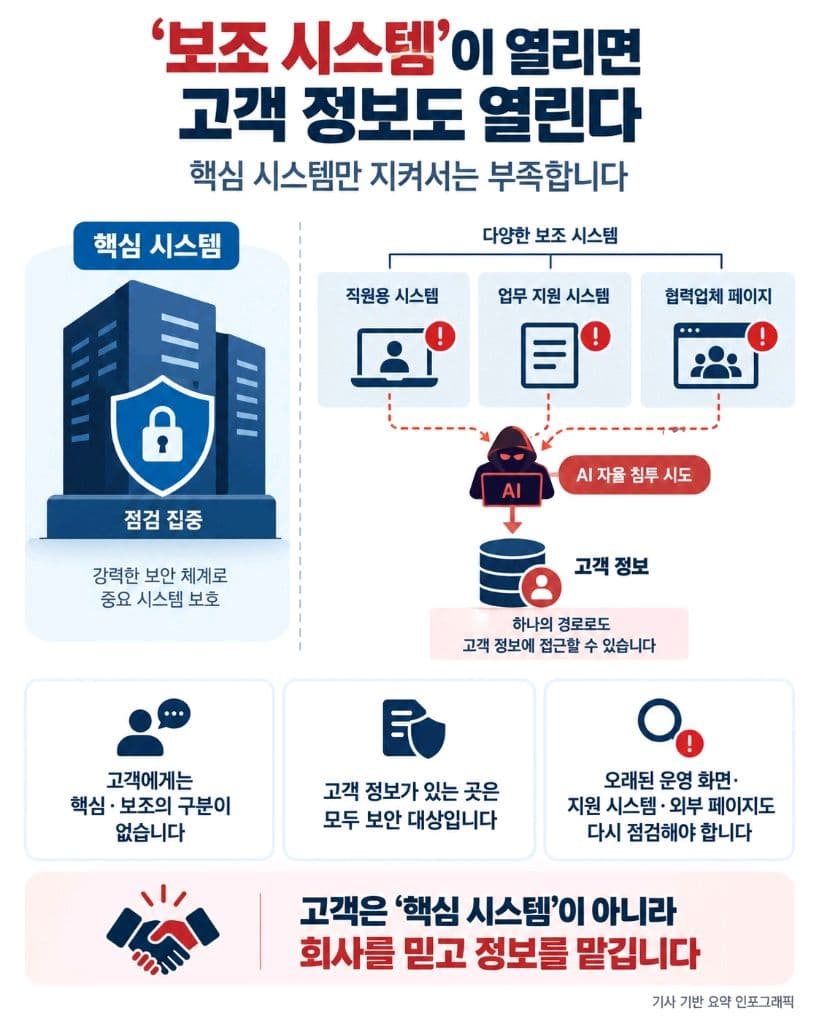
최근 은행권 연쇄 해킹 기사를 읽었습니다. 눈에 들어온 것은 공격 도구의 이름보다 공격이 집중된 곳이었습니다.
직원들이 영업과 업무 지원에 사용하는 시스템이었습니다.
10월 4일 서울신문 보도에 따르면 9월 28일부터 10월 3일까지 최소 6개 은행에서 해킹 공격이 확인됐습니다. 신한은행에서는 약 2만 5000명의 고객 정보가 유출됐습니다. NH농협은행과 우리은행은 공격을 막아 정보 유출로 이어지지 않았습니다.
공격이 집중된 직원용·업무 지원 시스템은 핵심 금융거래 시스템과 달리 당국의 취약점 점검 대상에서 빠져 금융사가 자체 점검해온 곳들이었습니다. 점검을 전혀 하지 않았다는 뜻은 아닙니다. 관리 방식이 달랐던 것입니다.
회사 안에서는 시스템을 핵심과 보조로 나눌 수 있습니다. 예산과 인력을 배분하려면 우선순위도 필요합니다.
하지만 개인정보를 맡긴 고객에게는 그 구분이 중요하지 않습니다. 인터넷뱅킹에서 유출됐든 직원이 쓰는 업무 화면에서 유출됐든 빠져나간 것은 똑같이 자신의 정보입니다.
조직에서 덜 중요하게 분류한 시스템에도 고객에게는 중요한 정보가 들어 있을 수 있습니다.
이 사건에서 AI를 빼놓을 수는 없습니다. 여러 은행의 공격에서 중국어 기반 AI 자율 침투 플랫폼 ‘ARTEX’의 흔적이 발견됐다는 분석이 나왔습니다. 다만 공격 주체는 조사 중입니다. 같은 도구의 흔적만으로 공격자의 국적이나 AI가 수행한 범위까지 확정해서는 안 됩니다.
기사가 설명하는 AI 자율 침투는 약점을 찾고 공격 결과에 따라 다음 침입 방법을 고르는 방식입니다. 이번 공격이 얼마나 자동화됐는지는 더 확인해야 합니다.
저는 이런 변화에 대비하려면 조직의 질문도 넓어져야 한다고 생각합니다.
“핵심 시스템은 안전합니까?”에 더해
“고객 정보가 들어 있는 곳은 전부 알고 있습니까?”
편의를 위해 따로 만든 조회 화면이나 협력업체가 사용하는 페이지도 살펴야 합니다. 한때 필요해서 열어둔 서비스도 마찬가지입니다.
잠깐 쓸 생각이었는데 계속 운영하고 있지는 않은지 확인해야 합니다. 담당자가 바뀐 뒤에도 관리할 사람이 분명한지 살펴야 합니다. 업무는 끝났는데 고객 정보만 남아 있지는 않은지도 봐야 합니다.
이것은 보안팀 혼자 답하기 어려운 질문입니다. 시스템을 만들자고 한 부서도 실제로 사용하는 직원도 운영 업체도 함께 확인해야 할 일입니다.
새로운 AI 위협을 이야기하다가 오래된 보안 허점을 지나쳐서는 안 됩니다. 새 공격에 대응하는 일과 기존 시스템을 빠짐없이 관리하는 일은 함께 가야 합니다.
고객은 우리 회사의 ‘핵심 시스템’만 믿고 정보를 맡긴 것이 아닙니다.
그 정보를 보관하는 회사 전체를 믿고 맡긴 것입니다.
[출처]
서울신문, "「‘동일 해커’, 중국 AI로 최소 6개 은행 공격…“증권·카드·보험까지 시도”」" (https://naver.me/FLEblJeu) (2026.10.4.)