해킹이 없었다고 회사 정보가 안전한 것은 아니다.
· 이치화 · 2분 읽기
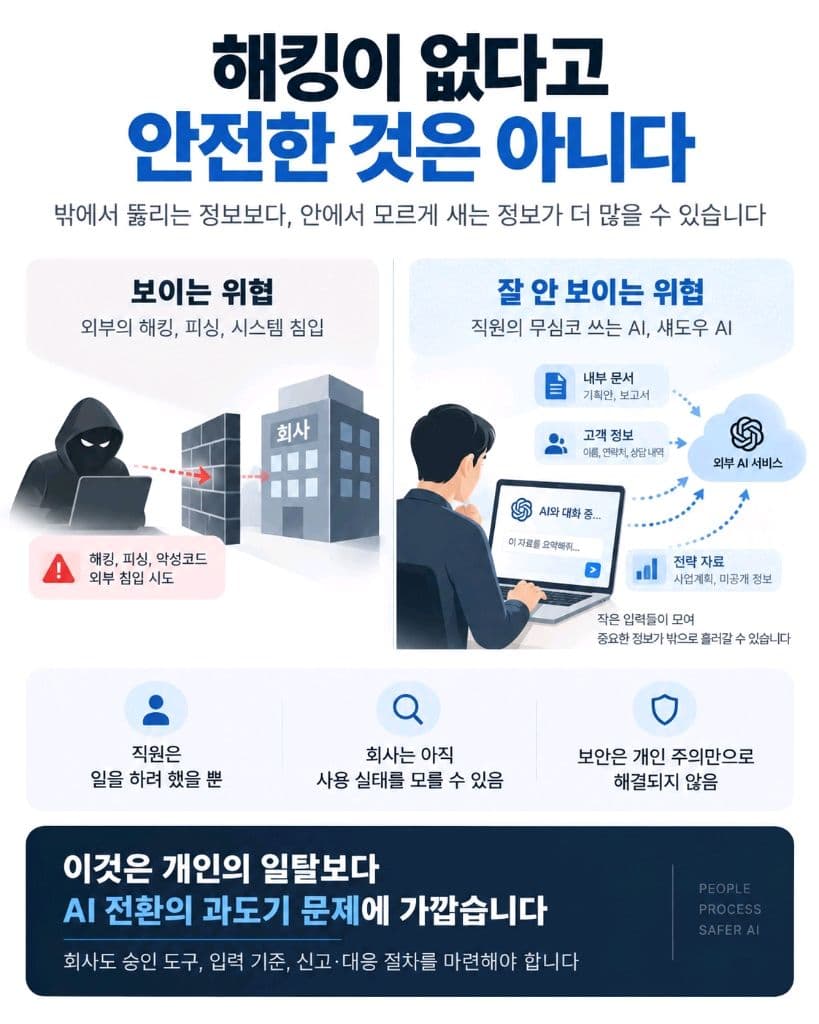
신한은행을 비롯한 금융권 해킹 소식에 경각심이 커졌다. 외부 침입을 막는 일은 중요하다. 그런데 회사 정보가 밖으로 나가는 경로가 해킹뿐일까.
가령 직원이 고객 상담 기록을 개인 AI 계정에 올리고 “불만 유형을 정리해줘”라고 입력한다. 미공개 사업계획서를 붙여넣고 문장을 다듬기도 한다.
정보를 빼돌릴 의도는 없다. 일을 빨리 끝내려는 행동이다. 그러나 회사가 승인하지 않은 외부 서비스에 자료를 보냈다는 사실은 남는다.
10월 7일 로이터 기고는 이 현실에서 출발한다. 이제 기업의 과제는 AI 사용을 허용할지 결정하는 것이 아니라 이미 이루어지는 사용을 관리하는 것이다. 단속부터 하기보다 사용 실태를 파악하고 업무의 위험도를 나눠야 한다. 직원이 실제로 쓸 만한 승인 도구와 구체적인 기준을 제공해야 한다는 제안이다.
막연한 우려만은 아니다. PagerDuty가 올해 6월 발표한 조사에서 응답자의 66%는 회사 규정상 허용되지 않는다고 생각하면서도 AI를 업무에 썼다고 답했다. 31%는 재무정보나 회사 기밀 문서·전략을 외부 AI에 입력한 경험이 있었다.
미국·영국·일본·호주의 연 매출 5억 달러 이상 기업 비IT 직군 1,250명 대상 설문이다.
외부 AI에 자료를 넣었다고 모두 유출 사고인 것도 아니다. 보관과 학습 이용 여부는 계약과 설정에 따라 다르다. 문제는 회사가 그 조건도 입력된 자료도 파악하지 못하는 경우다.
“아직 사고가 없었다”는 안도감 뒤에 “이미 자료가 밖으로 나갔지만 모르고 있다”는 가능성이 숨어 있을 수 있다. 관리되지 않는 AI 사용은 정보 노출뿐 아니라 그 사실을 파악하기 어렵게 만드는 문제도 낳는다.
외부 해킹보다 규모가 크거나 발생 확률이 높다고 단정할 근거는 없다. 그렇다고 확인된 사고만으로 위험의 크기를 판단해서도 안 된다.
나는 이를 개인의 일탈로만 보지 않는다. 직원의 업무 방식은 바뀌었는데 회사의 도구와 관리체계가 따라오지 못한 AI 전환기의 공백이기도 하다.
“알아서 보안 규정을 지키세요”로 그 공백을 메울 수는 없다.
회사가 사용할 도구와 입력 가능한 자료를 정하고 보호 설정을 확인해야 한다. 고객정보가 든 문서를 처리해야 한다면 허용된 방법을 마련해야 한다. 이미 잘못 입력한 자료가 있다면 숨기지 않고 알릴 수 있는 창구와 대응 절차도 필요하다.
개인의 책임을 없애자는 뜻이 아니다. 책임을 지킬 수 있는 방법까지 조직이 제공하자는 것이다.
밖에서 들어오는 공격을 막는 동시에 안에서 어떤 정보가 나가고 있는지도 확인해야 한다.
AI 도입을 검토 중이라는 이유로 이미 쓰이는 AI의 관리까지 미뤄서는 안 된다.
[출처]
Reuters, "직원들의 기존 생성형 AI 사용을 관리하는 방안에 관한 기고" (2026.10.7.)
PagerDuty, "「Shadow AI Survey」 조사 결과" (2026.6.11.)
IBM, "「What Is Shadow AI?」"